Кратко: оплата за заявку кажется моделью без риска — платишь не за показы и клики, а за результат. Проблема в том, что «результатом» в такой модели считается заполненная форма, а форму способен заполнить кто угодно: скрипт, недобросовестный подрядчик или человек, которому ваша услуга совершенно не нужна. Мы прошли через этот переход и хотим честно разобрать, где модель CPL/CPA даёт сбой, как отличить живую заявку от мусорной и что из методов защиты реально снижает расходы, а что только добавляет шагов в форму.
Как мы решили платить за заявки — и почему это выглядело безрисковой идеей
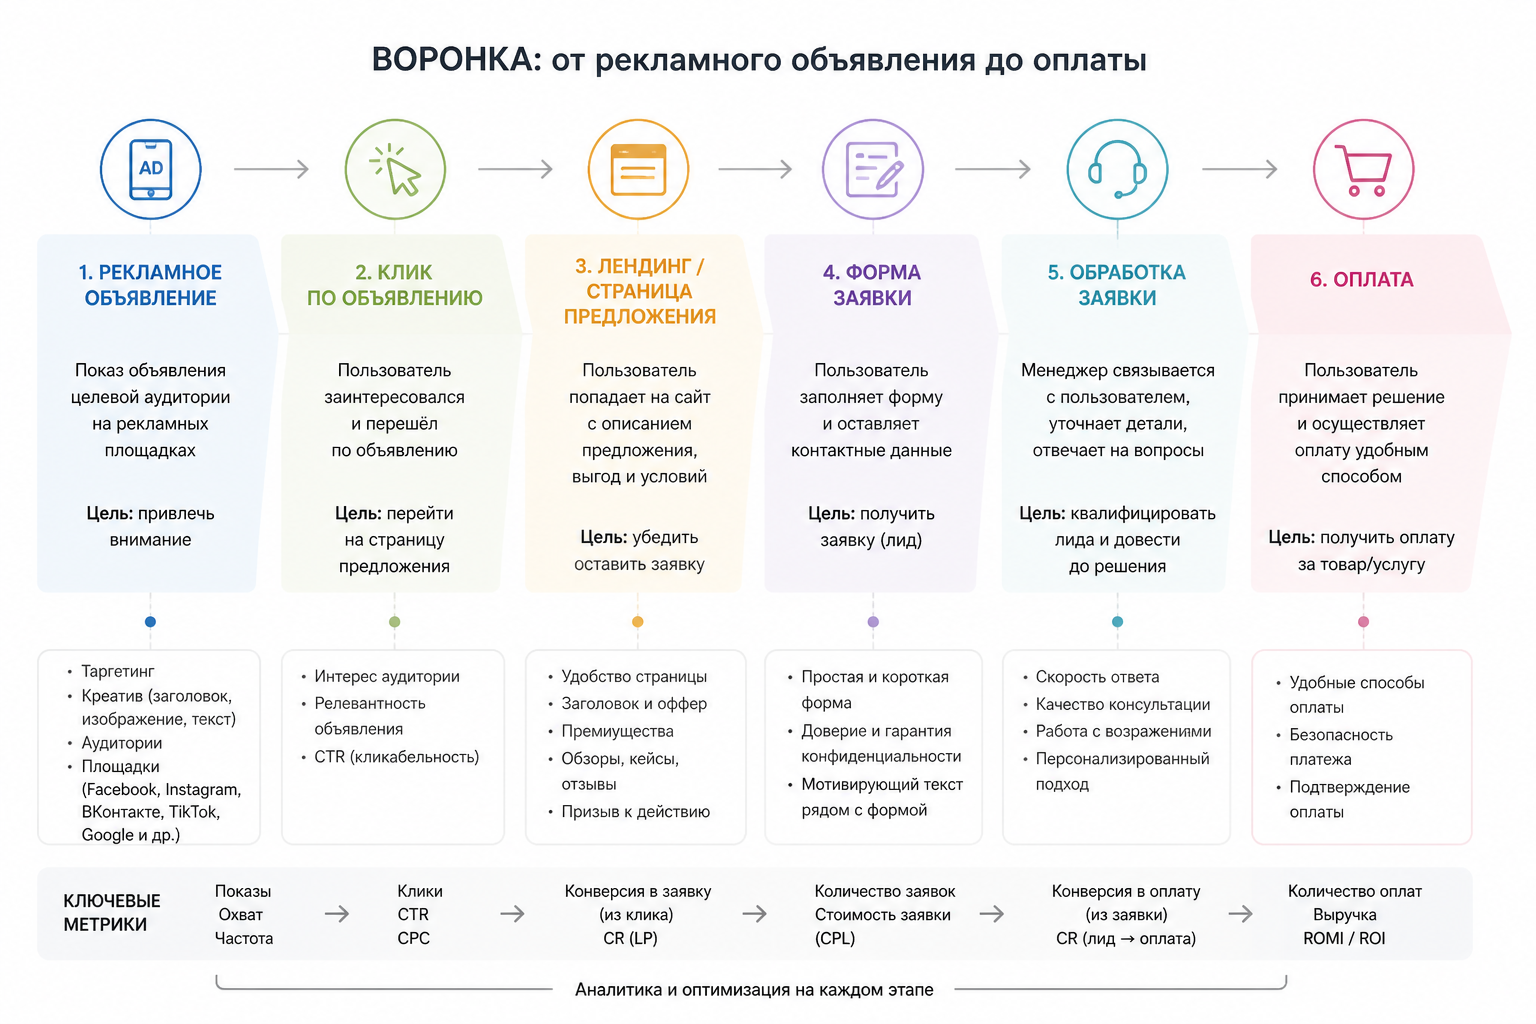
Реклама с оплатой за клик или за показы всегда оставляет неприятное чувство: бюджет тратится, даже если ни один человек не позвонил и не написал. Логичным следующим шагом кажется переход на модель, где платишь только тогда, когда есть конкретное действие — заявка.
Что такое CPL/CPA и почему модель кажется «безрисковой»
Здесь стоит развести два понятия, которые часто путают.
CPL (cost per lead) — оплата за лид, то есть за сам факт того, что человек оставил контакты: заполнил форму, оставил номер телефона, написал в чат. Дальше с этим контактом что-то происходит или не происходит — это уже не часть модели оплаты.
CPA (cost per action) — оплата за более глубокое целевое действие: покупку, регистрацию, оплаченный заказ. Заявка в CPA — это только промежуточный шаг к событию, за которое реально платят.
Разница принципиальная. В CPL продавец трафика заинтересован в количестве заявок как таком — чем больше форм заполнено, тем больше он заработал, независимо от того, что случится с этими контактами дальше. В CPA стимул совпадает с интересами бизнеса чуть больше, потому что оплата привязана к более значимому действию.
Мы выбирали модель, которая выглядела наименее рискованной с точки зрения бюджета: платим не за то, что рекламу увидели, а за то, что появился конкретный контакт заинтересованного человека. На бумаге это звучало правильно. На практике оказалось, что «заинтересованный человек» — это оценка, а не факт, и оценивать её пришлось нам самим, постфактум.
Первые тревожные сигналы: когда стало ясно, что что-то не так
Первые недели после перехода на оплату за заявку выглядели обнадёживающе: заявки шли, отчёт показывал рост. Дальше начались несовпадения между отчётом и реальностью.
Отдел продаж стал жаловаться, что часть номеров недоступна или отвечает «я не оставлял никакой заявки». В карточках CRM стали появляться заявки с явно шаблонными именами и одинаковыми текстами комментариев под разными телефонами. Отдельно резало глаз время: часть заявок приходила глубокой ночью, в часы, когда обычно активности почти нет ни у аудитории, ни у рекламных кампаний.
Отдельный сигнал — сама динамика: рост числа заявок опережал любой разумный рост интереса к продукту или сезонный всплеск. Формально отчёт рекламной системы выглядел прекрасно. Реальная воронка — количество состоявшихся разговоров, дошедших до следующего шага, — не росла пропорционально.
Именно расхождение между «что показывает отчёт» и «что видит отдел продаж» стало первым поводом сесть и проверить заявки руками, а не доверять цифре в личном кабинете.
Признаки спам-заявок: как отличить бота и фрод от реального клиента
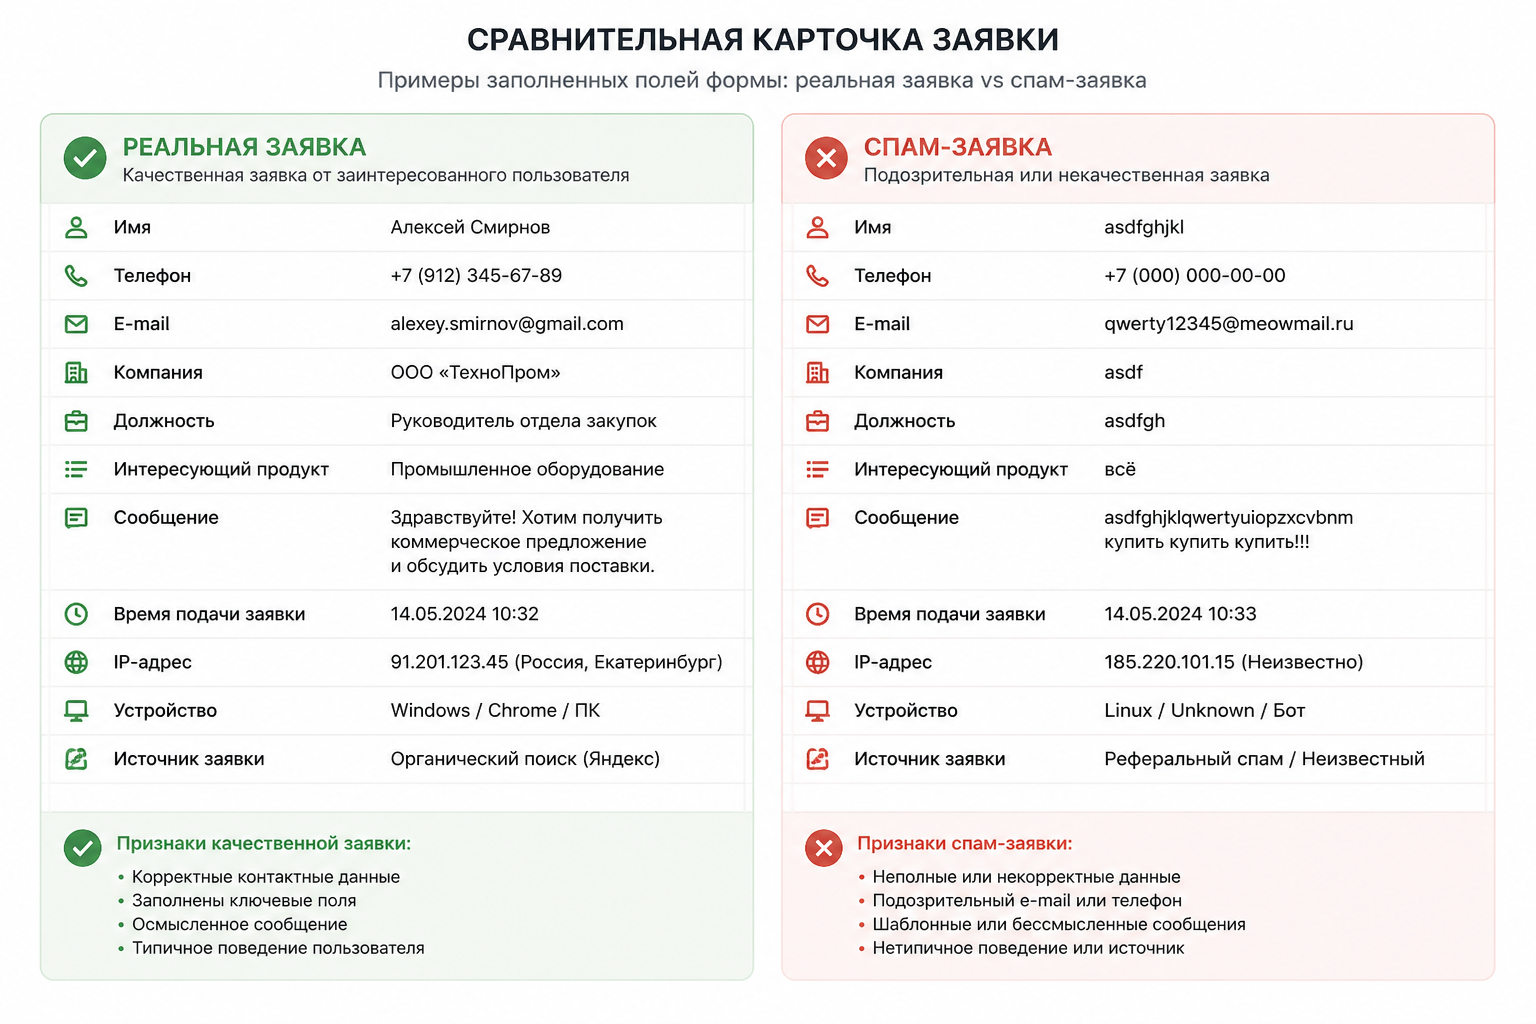
Когда стали разбирать заявки вручную, признаки сгруппировались в две категории — технические и поведенческие. По отдельности каждый признак не доказывает ничего, но вместе они дают довольно надёжную картину.
Технические признаки
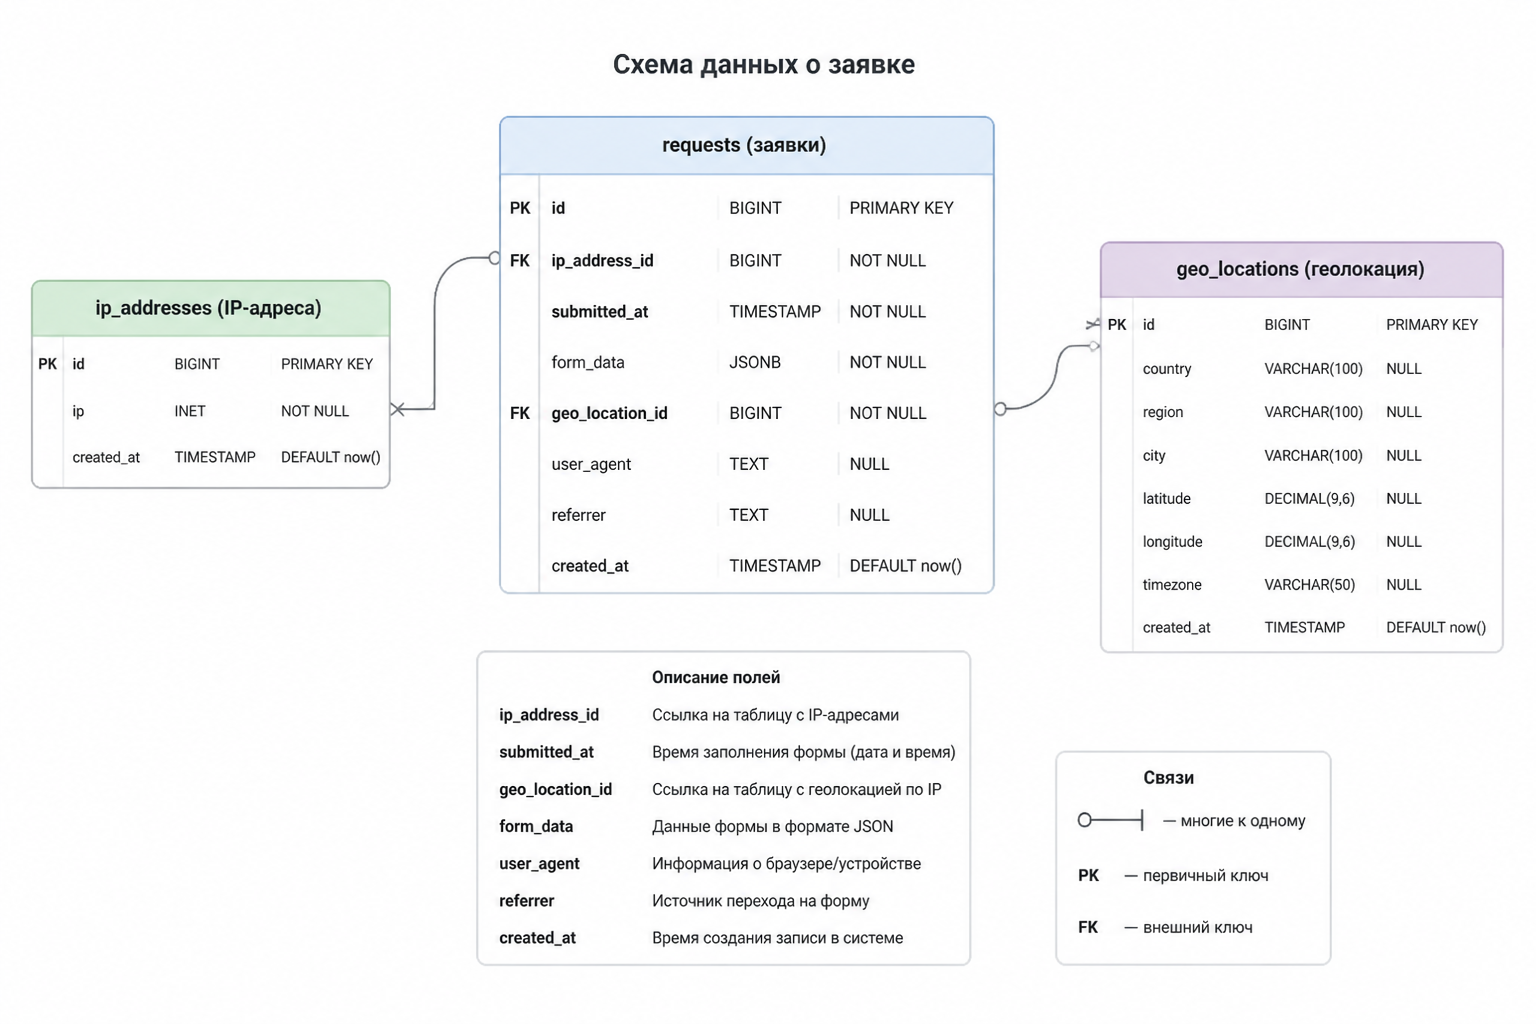
- IP-адрес повторяется у разных заявок или относится к диапазону дата-центра, а не обычного домашнего или мобильного провайдера.
- Форма заполняется за доли секунды — человек физически не успевает набрать имя, телефон и комментарий так быстро.
- Между несколькими заявками почти нулевой интервал по времени — как будто их отправляли одну за другой из одного источника.
- Человек попадает прямо на страницу с формой без единого предшествующего перехода по сайту — не смотрел ни услуги, ни цены, ни отзывы, просто пришёл и отправил форму.
- Геолокация по IP не совпадает с городом, который человек указал в заявке, или регулярно указывает на регион, где у вас нет и не может быть спроса.
Поведенческие признаки
- Имя состоит из случайного набора символов, латиницы вперемешку с цифрами, либо это буквально слово «тест».
- Номер телефона имеет неправильный формат, несуществующий код оператора или явно случайную последовательность цифр.
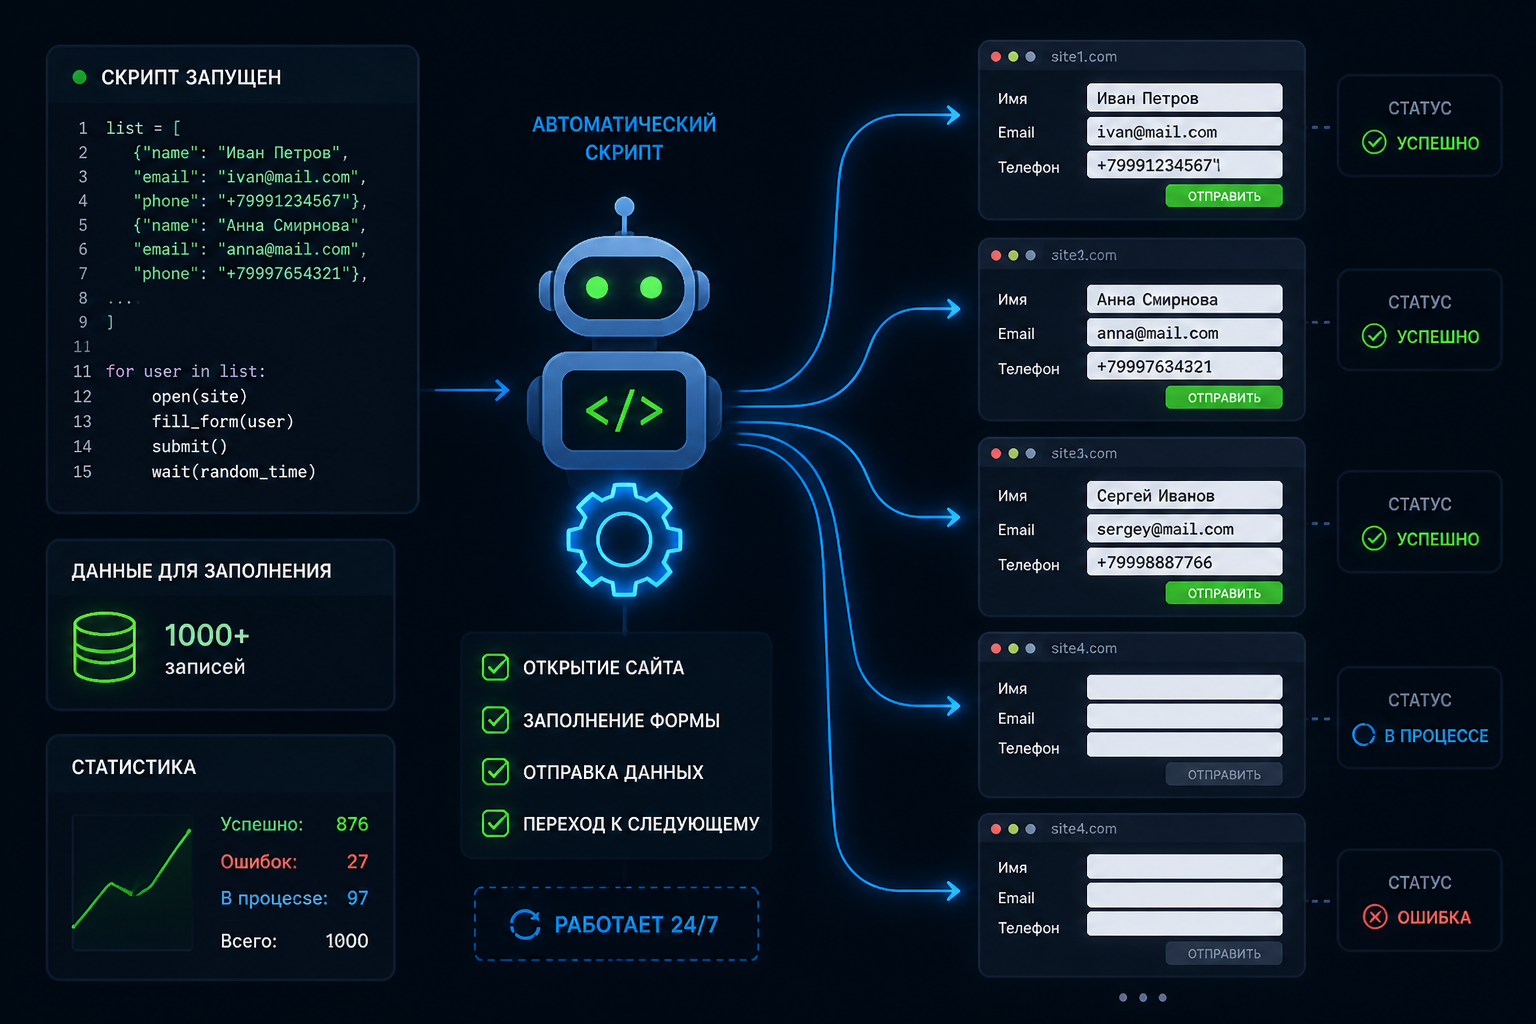
- Комментарий пустой либо один и тот же текст повторяется у заявок с разными именами и телефонами — типичный признак того, что форму заполняет скрипт по шаблону.
- Заявка полностью не соответствует контексту страницы: человек отправил форму с лендинга про одну услугу, а в комментарии просит что-то совсем другое.
Отдельно от этого стоит нецелевая заявка — не спам в смысле бота, а реальный человек, который просто не подходит: не в вашем регионе, не с вашим бюджетом, интересуется тем, чего вы не делаете. Такую заявку сложнее отфильтровать техническими средствами, потому что формально это живой контакт — просто некачественный.
Почему в заявках так много спама: разбор причин
Спам в заявках редко возникает из ниоткуда — у него всегда есть источник, и источников обычно несколько одновременно.
Боты и автоматические скрипты
Часть спама — это массовая автоматическая рассылка по формам на разных сайтах, которая вообще не имеет отношения к вашему бизнесу. Скрипт находит открытую форму, заполняет её шаблонными данными и отправляет — часто в рамках более широкой кампании, никак не привязанной к конкретной рекламе. Такой спам обычно самый простой в распознавании: он однообразен и легко ловится по техническим признакам.
Недобросовестные подрядчики и накрутка
Более неприятный источник — люди, а не боты. Если подрядчик или веб-мастер получает оплату за количество заявок, у части исполнителей появляется прямой мотив нагнать объём любым способом: мотивированный трафик, клик-фермы, реальные люди, которых просят «просто заполнить форму». Отличить такую заявку от органической сложнее — человек в цепочке действительно есть, просто он не является потенциальным клиентом и никогда им не станет.
Ошибки настройки рекламы и форм
Часть проблем создаём мы сами. Слишком широкий таргетинг захватывает аудиторию, которой ваш продукт заведомо не нужен. Форма без валидации полей позволяет отправить заявку с пустым или заведомо неверным номером телефона. Смешивание нескольких источников трафика в одной кампании мешает понять, какой канал даёт мусорные заявки, а какой — реальных клиентов.
Сколько на самом деле стоит заявка, если считать честно
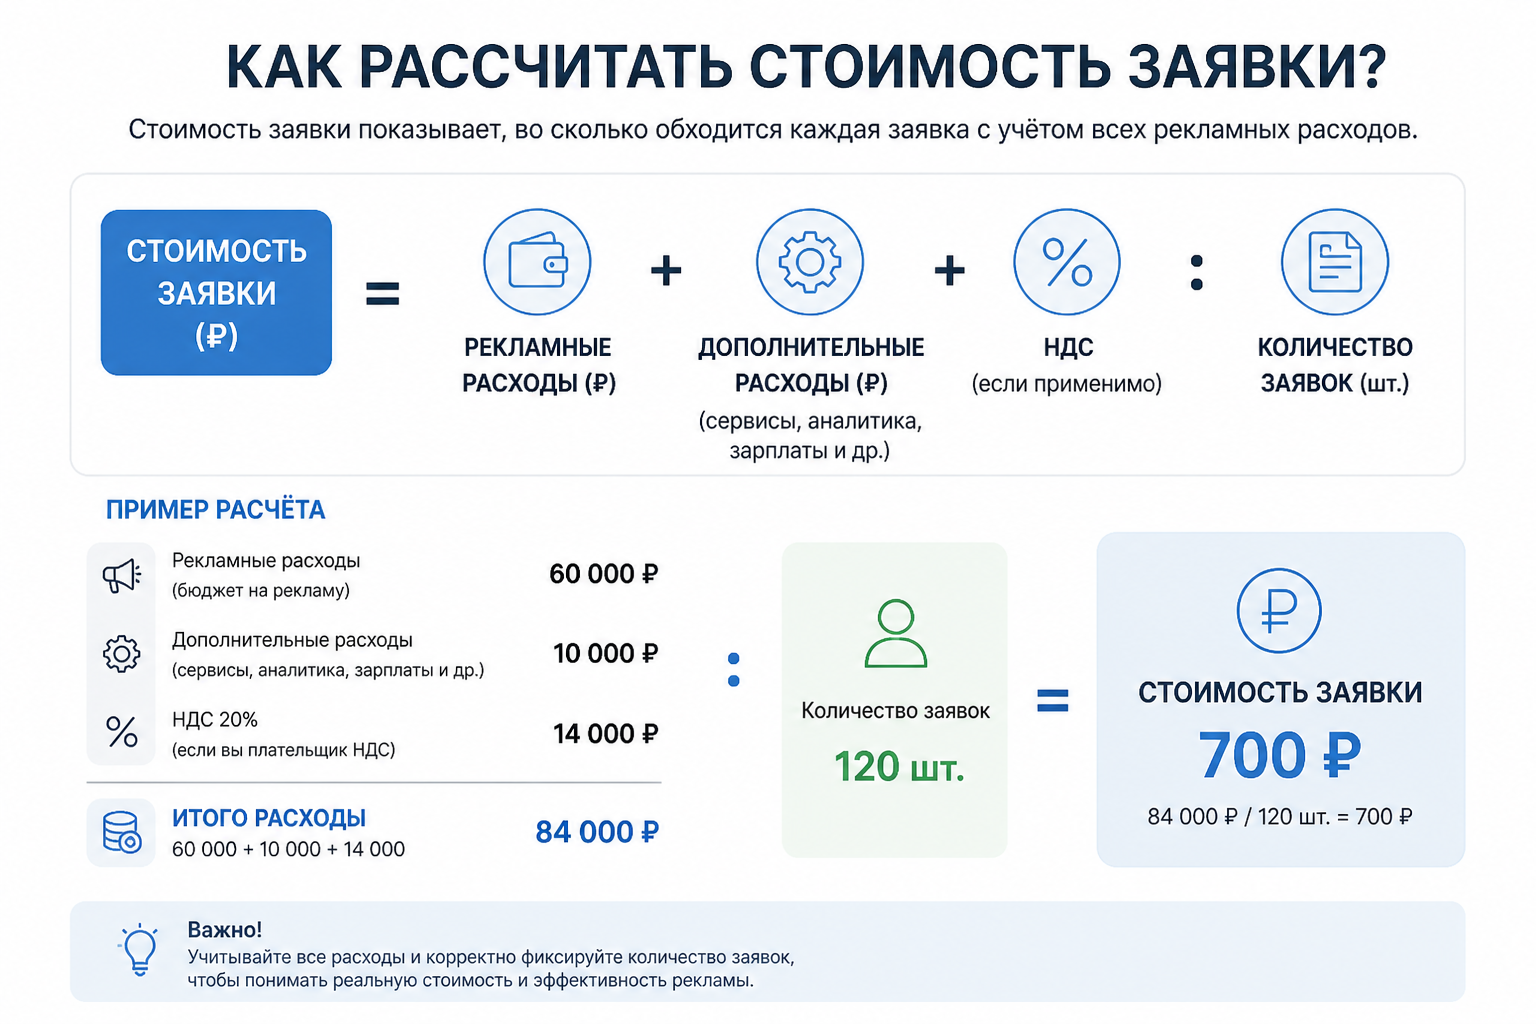
Отчёт рекламной системы или подрядчика показывает стоимость заявки как простое деление: бюджет разделить на количество заявок. Проблема в том, что в знаменателе оказываются все заявки — включая ботов, накрутку и нецелевые обращения.
Формула расчёта реальной стоимости лида
Честная формула выглядит немного иначе: реальная стоимость заявки равна потраченному бюджету, разделённому не на общее число заявок, а только на число заявок, прошедших проверку на целевость. Разница между «стоимостью по отчёту» и «реальной стоимостью» — это и есть скрытая цена спама.
Разберём на условном примере, чтобы формула не осталась голой абстракцией. Допустим, за месяц потратили 50 000 рублей на кампанию с оплатой за заявку по цене 500 рублей за штуку — итого получили 100 заявок. После ручной проверки живыми и целевыми оказались только 60 из них. Формально стоимость заявки — 500 рублей. Реально — 50 000 разделить на 60, то есть около 833 рублей. Разница почти в 1,7 раза — и это именно та часть бюджета, которую съедает спам, а не привлечение клиентов.
| Показатель | По отчёту рекламной системы | После проверки на целевость |
|---|---|---|
| Бюджет за период | 50 000 руб. | 50 000 руб. |
| Количество заявок | 100 | 60 |
| Стоимость одной заявки | 500 руб. | ≈ 833 руб. |
Цифры в таблице условные и приведены только для иллюстрации самой формулы расчёта — у каждой кампании соотношение будет своим и зависит от источника трафика, ниши и качества настройки формы.
Как мы отсеивали спам: методы, которые сработали (и те, что не сработали)
Здесь важна честность: не все методы одинаково хороши, и у каждого есть побочный эффект.
Капча и защита форм
Капча — самый простой барьер против массовых автоматических скриптов. Она хорошо отсекает грубый бот-трафик, который заполняет форму без участия человека вообще. Минус в том, что капча усложняет форму: часть живых пользователей раздражается или просто не проходит проверку с первого раза, особенно на мобильных устройствах. Это баланс между защитой и конверсией, а не универсальное решение.
Подтверждение номера/email
Подтверждение через код по SMS или ссылку на email надёжнее капчи против скриптов, потому что требует доступа к реальному номеру или почте. Плата за надёжность— падение конверсии на самом этапе подтверждения. Часть людей, оставивших заявку искренне, просто не доводит дело до конца: забывают, ленятся, не видят смысл вводить код ради заявки, которую и так уже отправили. Это метод, который снижает и спам, и часть живых заявок одновременно — применять его стоит там, где стоимость лида высокая и каждая заявка проверяется вручную всё равно, а не как универсальный фильтр на входе.
Ручная квалификация и скоринг лидов
В итоге основным рабочим инструментом оказалась не защита формы, а обработка того, что уже пришло. Ручная квалификация — это когда каждую заявку проверяет человек по набору признаков: совпадает ли имя с типичным паттерном, отвечает ли номер, если позвонить, есть ли смысл в комментарии. Это медленнее автоматики, но точнее.
Скоринг лидов — попытка формализовать эту проверку в баллы: за реалистичное имя — плюс балл, за короткое время заполнения формы — минус балл, за совпадение с уже забаненным номером — минус несколько баллов сразу. Итоговая сумма определяет, стоит ли передавать заявку в отдел продаж или отправить в архив на дополнительную проверку. Скоринг не заменяет здравый смысл, но экономит время: не нужно одинаково внимательно разбирать каждую заявку, если система заранее подсветила подозрительные.
Из всех перечисленных методов ни один не сработал в одиночку. Комбинация капчи на входе, точечного подтверждения номера для дорогих кампаний и ручной квалификации с элементами скоринга на выходе — вот что реально снизило долю мусора, а не какой-то один волшебный инструмент.
Фильтрация некачественных лидов: что изменилось после внедрения
После того как связка методов заработала, картина стала выглядеть иначе. Доля заявок, которые отсеивались как явный спам или боты, заметно снизилась по сравнению с периодом до внедрения фильтрации. Часть мусора отсеивалась ещё на этапе формы за счёт капчи, часть — на этапе ручной проверки за счёт скоринга.
Важная оговорка: полностью спам не исчез. Изменилась не сама природа проблемы, а её масштаб и предсказуемость. Мы перестали быть удивлены, когда видели скачок заявок ночью — теперь это ожидаемый триггер для более внимательной проверки, а не повод для паники.
Отдел продаж, который раньше тратил время на звонки в никуда, стал получать более предсказуемый поток обращений. Это не означает, что каждая прошедшая фильтрацию заявка гарантированно превращается в клиента — квалификация отсеивает мусор, но не заменяет саму продажу. Зато время продавцов стало расходоваться на разговоры с людьми, которые хотя бы существуют и хотя бы отвечают на звонок.
Ошибки, которые стоили нам денег
Не всё в этой истории было про правильные решения. Часть ошибок мы совершили сами, и они обошлись дороже, чем хотелось бы признавать.
Первая ошибка — слишком долго верили цифрам из отчёта рекламной системы, не сверяя их с тем, что происходит после клика по кнопке «Отправить». Дашборд показывал рост заявок, и рост воспринимался как успех сам по себе, без вопроса, что это за заявки.
Вторая ошибка — попытка решить проблему одним инструментом. Сначала казалось, что достаточно поставить капчу и вопрос закрыт. Когда стало ясно, что капча не ловит недобросовестных подрядчиков и не помогает против живых людей, кликающих на нецелевую рекламу, было потрачено время на переубеждение самих себя, что проблема не в инструменте, а в его недостаточности.
Третья ошибка — слишком резкое включение подтверждения номера сразу для всех форм на сайте, без разделения по стоимости кампаний. Это уронило общий поток заявок, включая целевые, и заставило откатывать решение обратно, тестируя его точечно.
Четвёртая, самая дорогая по ощущениям ошибка — не проверять источник трафика от подрядчика достаточно рано. Разбор цепочки, откуда приходят подозрительные заявки, нужно было делать в первую неделю сотрудничества, а не спустя месяц оплаченных счетов.
Что мы поняли: чек-лист для тех, кто платит за заявки
Если сжать всю историю до практических выводов, получается так:
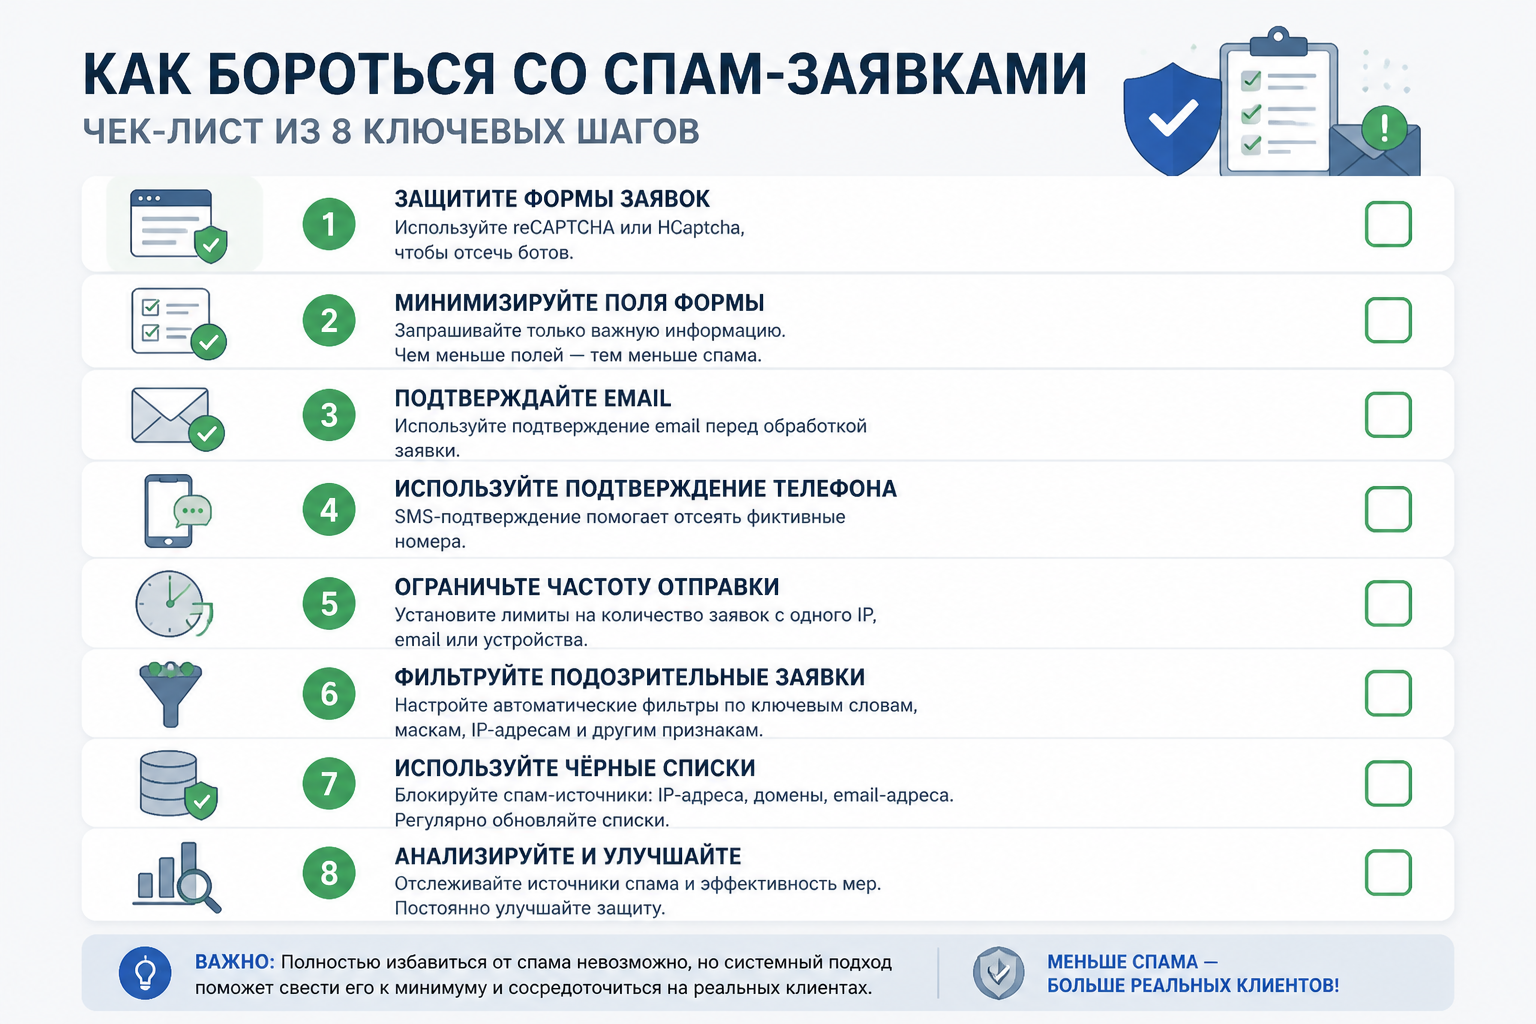
- Считать стоимость заявки не по отчёту рекламной системы, а по числу заявок, прошедших проверку на целевость.
- Смотреть не только на итоговое число заявок, но и на скорость их поступления — резкие скачки почти всегда сигнал, а не повод для радости.
- Разделять технические признаки спама (IP, время заполнения формы, повторы) и поведенческие (нереалистичные имена, неотвечающие номера, пустые комментарии) — это два разных фильтра, и оба нужны.
- Не рассчитывать на один инструмент защиты. Капча, подтверждение номера и ручная квалификация решают разные части проблемы, а не одну и ту же.
- Внедрять подтверждение номера точечно — там, где стоимость лида действительно высока, а не сразу на все формы сайта.
- Проверять подрядчика по источнику трафика в первые недели сотрудничества, а не после нескольких оплаченных счетов.
- Помнить, что цель фильтрации — не заявки без спама вообще, а предсказуемая доля спама, с которой можно работать системно.
Эта история не про то, что оплата за заявку — плохая модель. Она про то, что любая модель, где платишь за результат, требует отдельного разбора того, что именно считается результатом. Спам-заявки — это не форс-мажор, а предсказуемая часть уравнения, которую можно и нужно закладывать в расчёты с самого начала.
Если хотите разобрать такую задачу применительно к своему бизнесу, опишите её в Telegram-боте. Бот задаст несколько вопросов, дальше я посмотрю ситуацию и отвечу лично. Забрать практикум →
Чек-лист «Аудит CPL-кампании за два вечера» — Найти и отрезать спам-заявки, чтобы платить только за реальных клиентов 11 шагов, можно внедрить за вечер. Забрать в телеграм-боте.